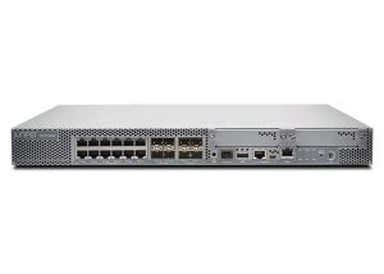
SRX2300-AC Güvenlik Duvarı
Veri merkezleri geleneksel mimarilerden dağıtılmış mimarilere doğru geliştikçe güvenlik duvarının rolü de genişlemelidir. Güvenlik duvarlarının bir çevre teknolojisi olmaktan ziyade ağ boyunca örülmüş bir güvenlik dokusunun parçası olması gerekir. Bir güvenlik yapısı, güvenliğin bağlantının her noktasında korunmasını sağlar. Juniper Security Director Cloud tarafından yönetilen Juniper'in Bağlantılı Güvenlik Dağıtılmış Hizmet Mimarisi, günümüzün dağıtılmış veri merkezlerinin güvenliğini sağlamak için yüksek-performanslı, ölçeklenebilir ve yönetimi kolay-bir- güvenlik duvarı çözümü sunar. Juniper Networks SRX2300 güvenlik duvarı bu yeni mimarinin ayrılmaz bir parçasıdır ve kuruluşlara ağları genelinde güvenliği operasyonel hale getirme gücü verir. Bu 1 U, güç-verimli güvenlik duvarı, yerleşik Sıfır Güven, Ethernet VPN-Sanal Genişletilebilir LAN (EVPN-VXLAN) yapı entegrasyonu ve ağınızın güvenliğini sağlamak için AI-Tahmini Tehdit Önleme özelliklerine sahiptir.
- Hızlı Teslimat
- Kalite Güvencesi
- 7/24 Müşteri Hizmetleri
ürün tanıtımı
Ürün Açıklaması
Ardıç Ağları®SRX2300 güvenlik duvarı, kurumsal kampüs ucunuz ve veri merkezi ucunuz için güvenilir ağ koruması sağlamak üzere tasarlanmış, yüksek-performanslı, yeni-nesil bir güvenlik duvarıdır (NGFW). Ayrıca dolaşım, SD-WAN büyük şubesi ve SD-WAN güvenli hub kullanım örneklerini de destekler. Taşıyıcı düzeyinde yönlendirmeyi-son teknoloji{-teknolojiyle-birleştirmeyle birleştiren bu platform, güçlü güvenlik, etkili tehdit algılama ve kapsamlı otomasyon ve azaltma yetenekleri sunar.

Şekil 1: Juniper SRX Serisi güvenlik duvarları, CyberRatings ve NetSecOpen tarafından güvenlik etkinliği açısından en yüksek puanları elde etti
SRX2300 güvenlik duvarı, bulut özellikli kurumsal ağların ve veri merkezlerinin değişen ihtiyaçlarını destekleyen NGFW özellikleri sunar{1}. İster bir kurumsal kampüs içinde yeni hizmetler sunmaya, ister buluta sorunsuz bir şekilde bağlanmaya, ister endüstri standartlarına uymaya ya da operasyonel verimliliğe ulaşmaya olsun, SRX2300 kuruluşlara iş hedeflerini gerçekleştirirken Sıfır Güven ilkelerini geniş ölçekte hayata geçirme gücü verir. SRX2300, izinsiz giriş önleme sistemi (IPS) ile kritik kurumsal varlıkları korur, kullanıcıyı-takip-ve-uygulama erişim politikalarını- ve Juniper'in AI-Tahmini Tehdit Önleme'sini takip eder. Ayrıca SRX2300, hibrit bulut ortamlarını ağ çapında görünürlük ve kontrolle güvence altına almak için Juniper bulut güvenlik çözümleriyle birlikte çalışarak şirket içi ve bulut ortamlarında sürekli olarak güvenli bir ortam sağlar.
Ağ mimarileri daha dağıtılmış ve merkezi olmayan hale geldikçe, Juniper Networks SRX Serisi güvenlik duvarları diğer Juniper ve{0}parti üçüncü taraf ağ platformlarıyla sorunsuz entegrasyon sağlar. Aynı zamanda NGFW'ler, organizasyonları şirket içinden hibrit bulut ortamlarına sorunsuz ve uygun maliyetli bir şekilde taşıyarak mimari dönüşümü kolaylaştırır. SRX Serisi güvenlik duvarları, veri merkezi ortamlarında endüstri standardı Ethernet VPN (EVPN) Tip 5 ve Sanal Genişletilebilir LAN (VXLAN) protokollerini uygulayan ilk güvenlik duvarıdır ve SRX2300'ün veri merkezi omurga yaprak mimarisinde güvenli, yapıya duyarlı bir yaprak görevi görmesini sağlar.
SRX2300, sektörün-ilk Bağlantılı Güvenlik Dağıtılmış Hizmet Mimarisi'ne katılarak kuruluşların yatay ve esnek bir şekilde ölçeklenmesine ve büyük-ölçekli güvenlik duvarı ağlarının operasyonel yönetimini basitleştirmesine olanak tanır. Bu mimariyle, birkaç SRX2300 platformu, daha yüksek performans ve ölçek güvenliği sağlamak için tek bir büyük mantıksal güvenlik duvarı olarak birlikte çalışabilir.
SRX2300, Juniper'in sektör lideri Junos'u tarafından desteklenmektedir-®Dünyanın en büyük misyon{0}}kritik kurumsal ve servis sağlayıcı ağlarını destekleyen ve güvenliğinin sağlanmasına yardımcı olan işletim sistemi. Kuruluşun mevcut dağıtımlarını gelecekteki mimari kullanıma sunma işlemlerine bağlayan Juniper'in birleşik yönetim deneyimi olan Juniper Güvenlik Direktörü Bulut tarafından yönetilmektedir. Security Director Cloud, tek bir politika çerçevesi kullanarak her ortamda tutarlı güvenlik politikaları sağlar ve Sıfır Güven'i uçtan veri merkezine kadar ağın tüm bölümlerine- genişletir. Bu, kesintisiz görünürlük, politika yapılandırması, yönetim ve toplu tehdit istihbaratının tamamını tek bir yerde sağlar.
Mimari ve Anahtar Bileşenler
SRX2300 donanım ve yazılım mimarisi, kompakt, ölçeklenebilir 1U form faktöründe uygun maliyetli güvenlik sağlar. Ağ ortamlarını korumak amacıyla tasarlanan SRX2300, Junos işletim sisteminin üzerinde çok sayıda güvenlik hizmeti ve ağ oluşturma işlevini bir araya getirerek son derece özelleştirilebilir tehdit koruması, otomasyon ve entegrasyon yetenekleri sağlar. SRX2300'deki sınıfının en iyisi gelişmiş güvenlik özellikleri, IMIX trafik modelleriyle veri merkezi, kurumsal kampüs ve bölgesel merkez dağıtımlarında sunulur.
{0}Sıfır Güvenle Yerleşik
SRX2300, güveni artırmak ve işlemleri kolaylaştırmak için yerleşik bir Güvenilir Platform Modülü (TPM) 2.0 ve kriptografik olarak imzalanmış cihaz kimliği de dahil olmak üzere- çeşitli yerleşik Sıfır Güven cihaz özelliklerine sahiptir. SRX2300, ürünleri ağınıza verimli, hızlı ve uzaktan dağıtmak için RFC-uyumlu, güvenli Sıfır-Temel Hazırlık'ı (sZTP) destekler. Ayrıca SRX2300, kablo hızında MACsec'i destekleyerek veri bütünlüğünü ve gizliliğini sağlar.
Bağlantılı Güvenlik Dağıtılmış Hizmetler Mimarisi
SRX2300 güvenlik duvarı, Juniper'in Bağlantılı Güvenlik Dağıtılmış Hizmetler Mimarisinin bir parçasıdır ve veri merkezi güvenliğinde devrim yaratır. Juniper'in Bağlantılı Güvenlik Dağıtılmış Hizmetler Mimarisi ile güvenlik duvarı performansı, birden fazla konumdaki trafik yönlendirme ve güvenlik hizmetlerini birbirine bağlayarak yatay olarak ölçeklenebilir. Juniper çözümü ayrıca yönlendirme ve inceleme bileşenleri için otomatikleştirilmiş yük devretme ve yedekleme düğümleri sağlar. Artıklık ve yük dengelemenin yanı sıra Juniper'in Bağlantılı Güvenlik Dağıtılmış Hizmet Mimarisi, büyük-ölçekli veri merkezi güvenlik duvarı ağlarının yönetilme ve çalıştırılma şeklini basitleştirir. Çeşitli form faktörlerinde (fiziksel, sanal, kapsayıcılı) kaç tane ek güvenlik duvarı motoru eklenirse eklensin, bunların tümü tek bir mantıksal birim olarak yönetilebilir. Bu merkezi yönetim, geleneksel ölçeklendirme yaklaşımının istenmeyen sonucu olan karmaşıklığı ortadan kaldırır-.
Yazılım Özellikleri
Güvenlik Duvarı Hizmetleri
Durum bilgisi olan güvenlik duvarı hizmetleri
Bölge-tabanlı güvenlik duvarı
Ekranlar ve dağıtılmış hizmet reddi (DDoS) koruması
Protokol ve trafik anormalliklerine karşı koruma
Birleşik Erişim Denetimi (UAC)
Juniper Mist ile entegrasyon™Erişim Güvencesi
Taşıyıcı-Sınıf Ağ Adresi Çevirisi (CGNAT)
Operatör-sınıfında Ağ Adresi Çevirisi (Büyük-ölçekli NAT)
IPv4 ve IPv6 adres çevirisi NAT44, NAPT44, NAT66, NAPT66, NAT64, NAT46
Statik ve dinamik 1-1 çeviri
Bağlantı Noktası Adresi Çevirisi (PAT) ile Kaynak NAT
Bağlantı Noktası Adresi Çevirisi (PAT) ile Hedef NAT
Kalıcı NAT (EIM/EIF)
Bağlantı Noktası Blok Tahsisi (PBA)
Deterministik NAT (DetNAT)
Bağlantı noktası aşırı yükü
İki-NAT44
DS-lite ve Bağlantı Noktası Kontrol Protokolü (PCP)
VPN Özellikleri
Tüneller: Site-siteye-, hub ve bağlı bileşen, dinamik uç nokta, AutoVPN, ADVPN, Grup VPN (IPv4/ IPv6/Dual Stack)
Juniper Secure Connect: Uzaktan erişim IPsec/SSL VPN
Yapılandırma yükü: Evet
IKE şifreleme algoritmaları: Prime, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Kimlik Doğrulama: Ön-paylaşılan anahtar ve genel anahtar altyapısı (PKI) (X.509)
IPsec: Kimlik Doğrulama Başlığı (AH) / Kapsüllenen Güvenlik Yükü (ESP) protokolü
IPsec kimlik doğrulama algoritmaları: hmac-md5, hmac-sha-196, hmac-sha-256
IPsec şifreleme algoritmaları: Prime, DES-CBC, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Mükemmel iletme gizliliği,-tekrar oynatmayı önleme
İnternet Anahtar Değişimi: IKEv1, IKEv2
İzleme: Standart-tabanlı ölü eş algılama (DPD) desteği, VPN izleme
VPN'ler GRE, IP-IP'de-ve MPLS
Yüksek Kullanılabilirlik Özellikleri
Sanal Yönlendirici Yedeklilik Protokolü (VRRP)–IPv4 ve IPv6
Durum bilgisi olan yüksek kullanılabilirlik: İkili kutu kümeleme
Aktif/pasif
Aktif/aktif
Yapılandırma senkronizasyonu
Güvenlik duvarı oturumu senkronizasyonu
Cihaz/bağlantı algılama
Hizmet İçi-Yazılım Yükseltmesi (ISSU)
Rota ve arayüz yük devretme ile IP izleme
BFD izleme
Şasi kümesi HA ve Çok Düğümlü HA (MNHA)
Uygulama Güvenliği Hizmetleri (gelişmiş güvenlik abonelik lisansı olarak sunulur)
Uygulama görünürlüğü ve kontrolü
Uygulama QoS'si
Gelişmiş/uygulama politikası-tabanlı yönlendirme (APBR)
Uygulama Deneyimi Kalitesi (AppQoE)
Uygulama-tabanlı çok yollu yönlendirme
Kullanıcı-tabanlı güvenlik duvarı
Tehdit Savunma ve İstihbarat Hizmetleri (gelişmiş güvenlik abonelik lisansı olarak sunulur)
İzinsiz giriş önleme sistemi
Yapay Zeka-Tahmin Edici Tehdit Önleme
Antivirüs
Antispam
Kategori/itibar-tabanlı URL filtreleme
SSL proxy/denetim
Botnet'lere karşı koruma (komut ve kontrol)
GeoIP'ye dayalı uyarlanabilir uygulama
Juniper Advanced Threat Prevention, sıfır{0}}gün saldırılarını tespit edip engelleyen bulut-tabanlı bir SaaS teklifidir
Uyarlanabilir Tehdit Profili Oluşturma
Şifreli Trafik Analizleri
SecIntel tehdit istihbaratı
Juniper ATP sanal cihazı, sıfır gün saldırılarını tespit etmek ve engellemek için dağıtılmış, şirket içi gelişmiş bir tehdit önleme çözümü
Yönlendirme Protokolleri
IPv4, IPv6, statik yollar, RIP v1/v2
OSPF/OSPF v3
Rota reflektörlü BGP
IS-IS
Çok Noktaya Yayın: İnternet Grup Yönetimi Protokolü (IGMP) v1/v2, Protokolden Bağımsız Çok Noktaya Yayın (PIM) seyrek mod (SM)/kaynağa özgü çok noktaya yayın (SSM), Oturum Açıklama Protokolü (SDP), Uzaklık Vektörü Çok Noktaya Yayın Yönlendirme Protokolü (DVMRP), Çok Noktaya Yayın Kaynak Keşif Protokolü (MSDP), ters yol yönlendirme (RPF)
Kapsülleme: VLAN, Ethernet Üzerinden-Noktadan-Noktaya Protokol (PPPoE)
Sanal yönlendiriciler
EVPN-VXLAN (EVPN Tip 5 rotası)
Politika-tabanlı yönlendirme, kaynak-tabanlı yönlendirme
Eşit-maliyetli çok yollu (ECMP)
QoS Özellikleri
802.1p, DiffServ kod noktası (DSCP), EXP desteği
VLAN'a, veri-bağlantısı bağlantı tanımlayıcısına (DLCI), arayüze, paketlere veya çok alanlı filtrelere dayalı sınıflandırma
İşaretleme, denetleme ve şekillendirme
Sınıflandırma ve planlama
Ağırlıklı rastgele erken tespit (WRED)
Garantili ve maksimum bant genişliği
Giriş trafik polisliği
Sanal kanallar
Ağ Hizmetleri
Dinamik Ana Bilgisayar Yapılandırma Protokolü (DHCP) istemcisi/sunucusu/rölesi
Etki Alanı Adı Sistemi (DNS) proxy'si, dinamik DNS (DDNS)
Juniper gerçek-zamanlı performans izleme (RPM) ve IP izleme
Ardıç akışı izleme (J-Akış)
Gelişmiş Yönlendirme Hizmetleri
MPLS (RSVP, LDP)
Devre çapraz-bağlantısı (CCC), çevirisel çapraz-bağlantısı (TCC)
L2/L2 MPLS VPN, sahte-kablolar
Sanal özel LAN hizmeti (VPLS), yeni-nesil çok noktaya yayın
VPN (NG-MVPN)
MPLS trafik mühendisliği ve MPLS hızlı{0}}yönlendirme
Yönetim, Otomasyon, Günlük Kaydı ve Raporlama
SSH, Telnet, SNMP-MIB'ler, Tuzaklar
Akıllı görüntü indirme
Juniper CLI, Web kullanıcı arayüzü, NetCONF, XML API'leri, RMON
Juniper Networks Güvenlik Direktörü Bulutu
Python
Junos OS etkinlikleri, taahhüt ve OP komut dosyaları
Uygulama ve bant genişliği kullanımı raporlaması
Hata ayıklama ve sorun giderme araçları
Popüler Etiketler: srx2300-ac güvenlik duvarı, tedarikçiler, toptan satış, ucuz, fiyat